区块链的“信任基石”:默克尔树如何守护数据安全与交易透明?
-
目录默克尔树在区块链中的核心作用,是为海量交易数据提供高效的“数字指纹”验证,它像一把加密锁,既确保了区块内数据不可篡改,又能让节点快速校验数据真实性,堪称区块链实现“去中心化信任”的关键技术支柱。很多人知道区块链安全可靠,但很少深究背后是谁在为数据“把关”,默克尔树就是这个藏在代码里的“安全卫士”。想要搞懂它如何为区块链筑牢信任防线,就得从它的本质、工作逻辑以及在实际场景中的应用说起。
默克尔树在区块链中的核心作用,是为海量交易数据提供高效的“数字指纹”验证,它像一把加密锁,既确保了区块内数据不可篡改,又能让节点快速校验数据真实性,堪称区块链实现“去中心化信任”的关键技术支柱。很多人知道区块链安全可靠,但很少深究背后是谁在为数据“把关”,默克尔树就是这个藏在代码里的“安全卫士”。想要搞懂它如何为区块链筑牢信任防线,就得从它的本质、工作逻辑以及在实际场景中的应用说起。
先搞懂基础:默克尔树到底是什么?
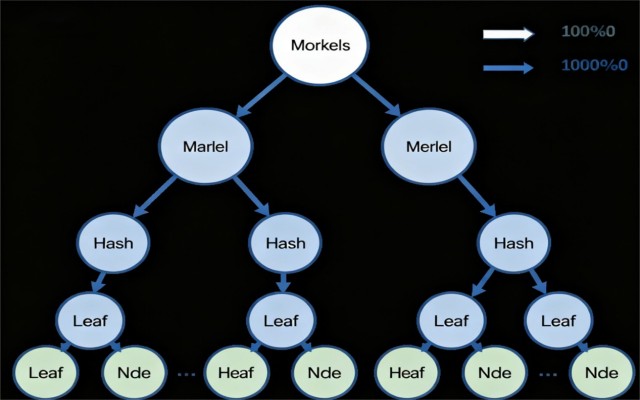
默克尔树也叫哈希树,1979年由计算机科学家拉尔夫·默克尔提出,本质是一种基于哈希算法构建的树形数据结构。它的形态和我们常见的“家谱”很像,有叶子节点、非叶子节点和根节点三个核心部分,每个节点都由对应的哈希值构成,层层关联形成严密的逻辑链条。
叶子节点是树的“根基”,对应着区块链里的原始交易数据,比如一笔比特币转账的发起地址、接收地址、金额等信息,每个叶子节点都是这些原始数据经过哈希算法计算后得到的哈希值。非叶子节点是树的“枝干”,由其下方两个相邻节点的哈希值合并后,再经过哈希计算生成新的哈希值。根节点则是树的“顶端”,是最上层两个非叶子节点哈希值合并计算的结果,最终形成一个唯一的“默克尔根”,这个根节点会直接存放在区块头里,成为整个区块数据的“浓缩凭证”。
举个通俗的例子,把每个交易数据比作一颗“葡萄”,哈希计算就是给葡萄贴上唯一的“标签”,默克尔树就是把这些贴好标签的葡萄两两一组,用新的标签把它们绑成一串,再把这些串两两一组,用更高层级的标签绑成更大的串,最后所有串都会汇总到一个“总标签”上,这个总标签就是默克尔根。只要任何一颗葡萄有变化,它的标签会变,对应的串标签、大串标签直到总标签都会跟着变,这就是默克尔树保障数据安全的核心逻辑。
核心作用一:给数据“上保险”,实现不可篡改的底层保障
区块链最核心的特性是“不可篡改”,而这个特性的实现,默克尔树功不可没。它通过哈希值的关联性,构建了数据篡改的“强壁垒”,哪怕只改动数据的一个字节,都会引发连锁反应,让默克尔根发生天翻地覆的变化。
在区块链中,每个区块的默克尔根都会被写入区块头,而区块头又会成为下一个区块的组成部分参与哈希计算。这意味着,一旦有人试图篡改某个区块里的交易数据,比如把“转账1个比特币”改成“转账10个比特币”,这个交易对应的叶子节点哈希值会立即改变。紧接着,它所在的上层非叶子节点哈希值会因为底层数据变化而失效,需要重新计算,这个过程会一路传导到顶端的默克尔根,导致整个区块的默克尔根发生改变。
更关键的是,这个被篡改的区块头会与下一个区块的关联断裂,因为下一个区块的哈希计算是基于原区块头的。要想让篡改“天衣无缝”,就必须重新计算该区块之后所有区块的哈希值和默克尔根,这需要动用全网超过51%的算力才能实现,在算力庞大的区块链网络中,这种操作的成本高到几乎不可能完成。正是这种“牵一发而动全身”的特性,让默克尔树成为了区块链数据不可篡改的“守护神”。
 核心作用二:提升校验效率,让去中心化节点同步更轻松
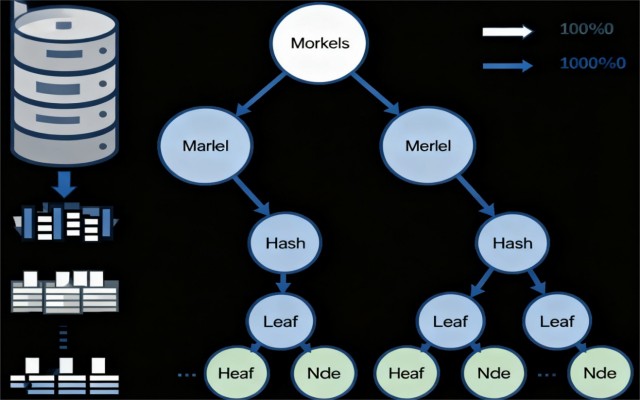
区块链是去中心化的网络,全球有成千上万个节点共同维护数据,每个节点都需要校验新产生的区块数据是否真实有效。如果没有默克尔树,节点校验数据就得把区块里所有交易数据都完整下载下来逐一核对,这对节点的存储和带宽是巨大的负担,尤其是在比特币、以太坊这类交易频繁的网络中,一个区块可能包含上千笔交易,完整校验一次会消耗大量时间和资源。
默克尔树的出现,让节点实现了“轻量级校验”,无需下载全部数据就能快速确认某笔交易是否存在且未被篡改,这就是“默克尔证明”的价值所在。比如某个轻节点想确认一笔交易是否在某个区块内,它不需要下载整个区块的交易数据,只需要获取该交易对应的叶子节点哈希值、其上层相邻节点的哈希值,以及从该节点到默克尔根路径上所有相关节点的哈希值即可。
轻节点可以利用这些有限的哈希值,按照默克尔树的计算规则反向推导,得出一个计算后的默克尔根,再将这个根与区块头里记录的默克尔根进行对比。如果两者一致,就说明这笔交易真实存在且未被篡改;如果不一致,就说明数据有问题。这种校验方式把数据量从“整个区块”缩减到“一条路径”,效率提升了成百上千倍,让手机、平板这类存储和算力有限的设备也能成为区块链节点,极大地降低了去中心化网络的参与门槛。
核心作用三:支撑交易验证,让每一笔转账都可追溯且可信
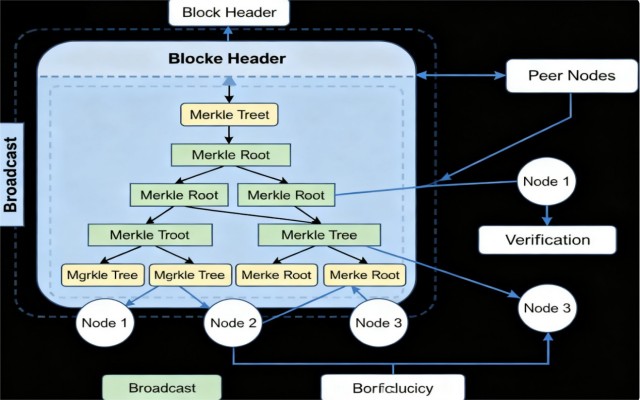
在区块链的交易场景中,默克尔树是连接“交易数据”和“区块确认”的核心桥梁,确保每一笔交易都能被精准追溯和验证。以比特币交易为例,当一笔转账发起后,会被广播到全网节点,这些交易数据会被打包进候选区块,同时构建成默克尔树并生成默克尔根。
矿工在挖矿过程中,会以包含默克尔根的区块头为基础进行哈希计算,当挖到符合条件的哈希值时,区块就会被确认并添加到区块链上。其他节点在验证这个新区块时,首先会通过默克尔根校验区块内交易数据的完整性——如果默克尔根正确,说明区块内所有交易数据都是合法的,没有被篡改;如果默克尔根错误,节点会直接拒绝这个区块,不会将其添加到自己的账本中。
这种机制不仅确保了每一笔交易都能被准确记录,还让交易追溯变得异常简单。用户想查询某笔交易的状态,只需要通过区块链浏览器输入交易ID,就能找到该交易所在的区块,通过默克尔证明快速确认交易的有效性,无需担心交易被伪造或篡改。对于金融场景来说,这种可追溯、可验证的特性,正是区块链能够替代部分传统信任机制的关键原因。
 实际应用:默克尔树在主流区块链中的具体落地
默克尔树不是理论上的技术,早已在各大主流区块链中落地应用,只是不同区块链会根据自身需求对其进行细微调整,但其核心逻辑始终一致。
比特币:用默克尔树实现交易批量验证
比特币是最早将默克尔树应用于区块链的项目,它采用的是“默克尔二叉树”结构,每个区块内的所有交易都会被两两分组构建成树。比特币的区块头包含了默克尔根、版本号、前区块哈希值等核心信息,其中默克尔根是验证交易完整性的关键。
比特币的轻节点(比如手机钱包)就是通过默克尔证明来工作的。当用户使用手机钱包查询余额时,钱包不需要下载整个比特币区块链,只需要通过默克尔证明确认关联的交易是否有效,就能快速计算出当前余额。这种方式既保证了钱包的轻便性,又确保了余额数据的准确性,是比特币能够普及的重要技术支撑。
以太坊:拓展默克尔树功能,支撑智能合约
以太坊在默克尔树的应用上更进一步,除了用它验证交易数据,还将其拓展到了账户状态的管理中,采用的是“帕特里夏树”(一种改进型默克尔树)。以太坊的每个区块不仅包含交易数据的默克尔根,还包含账户状态的默克尔根,这让节点能够快速验证某个账户的余额、智能合约的状态等信息。
智能合约的执行过程中,每一次状态变化都会反映在账户状态的默克尔树中。当智能合约完成一笔交易后,对应的账户状态会发生改变,其哈希值也会随之更新,进而影响到上层节点直到默克尔根。其他节点通过校验默克尔根,就能快速确认智能合约的执行结果是否正确,确保智能合约按照预设规则运行,不会被恶意篡改。
联盟链:优化默克尔树,适配企业级需求
在Hyperledger Fabric这类联盟链中,默克尔树的应用更加灵活。联盟链的节点数量相对较少,交易场景更偏向企业间的数据共享,因此会对默克尔树进行优化,比如采用“默克尔 Patricia 树”或“默克尔前缀树”,提升数据查询和校验的效率。
企业在联盟链上进行数据交互时,比如供应链中的物流信息上传、金融场景中的合同存证,默克尔树会为每一份数据生成唯一的哈希标识,确保数据在传输和存储过程中不可篡改。企业节点通过默克尔证明,能快速验证数据的真实性,无需担心合作方篡改数据,极大地提升了企业间的信任效率。
默克尔树与传统哈希验证:为什么区块链非要选它?
可能有人会问,既然哈希算法本身就能验证数据完整性,为什么区块链还要专门用默克尔树?这就需要搞清楚默克尔树与传统单一哈希验证的本质区别——传统哈希验证适合单条数据,而默克尔树适合海量数据的批量验证,这正是区块链的核心需求。
传统的单一哈希验证,是给一组数据整体计算一个哈希值,比如把一个区块的所有交易数据合并后计算哈希值。这种方式的问题在于,一旦数据量变大,校验效率会极低。如果想确认某笔交易是否在数据中,必须重新计算所有数据的哈希值,只要有任何一点变化,整个哈希值都会改变,但无法快速定位是哪条数据出了问题。
默克尔树则完美解决了这个问题。它既保留了哈希算法“数据一变哈希就变”的特性,又通过树形结构实现了“精准定位”。想验证某条数据,只需要追溯它到根节点的路径,不需要动其他数据;想批量验证多条数据,只需要一个默克尔根就能覆盖所有数据的校验结果。这种“兼顾效率与精度”的特性,正好契合了区块链“海量交易+去中心化校验”的需求,这也是传统哈希验证无法替代它的核心原因。
常见疑问:关于默克尔树的3个核心困惑解答
1. 默克尔树的哈希算法固定吗?不同区块链会不一样吗?
不固定,默克尔树的核心是树形结构,具体采用哪种哈希算法由区块链项目自行决定。比特币采用的是SHA-256哈希算法,这和它的挖矿算法保持一致;以太坊早期采用SHA-3算法,后来为了提升效率调整为Keccak-256算法;一些联盟链为了适配国产化需求,还会采用SM3等国密哈希算法。不管用哪种算法,只要能保证哈希值的唯一性和不可逆性,就能支撑默克尔树的正常工作。
2. 如果交易数据是偶数还好,奇数的话默克尔树怎么构建?
这是很多人初学的疑问,其实默克尔树对奇数数据有成熟的处理方式——“复制最后一个节点”。当区块内的交易数量是奇数时,会把最后一个交易对应的叶子节点哈希值复制一份,让它和自己组成一组,然后再向上构建非叶子节点。比如有3笔交易,对应的叶子节点是A、B、C,这时会复制C得到C',然后用A和B计算上层节点,用C和C'计算另一个上层节点,再用这两个上层节点计算默克尔根。这种方式不会影响数据的真实性,因为复制的是哈希值,本质还是对原始交易数据的校验。
3. 默克尔树本身有安全漏洞吗?会不会被黑客攻击?
默克尔树的安全性依赖于哈希算法的安全性,如果哈希算法被破解,默克尔树自然会出现安全问题,但目前主流的SHA-256、Keccak-256等算法都是经过市场长期验证的,被破解的概率极低。黑客想要攻击默克尔树,最可能的方式是“哈希碰撞”——找到两个不同的交易数据,让它们产生相同的哈希值,但这种攻击需要动用极大的算力,成本远高于攻击带来的收益。
另外,区块链的去中心化特性也为默克尔树加了一层“双保险”——即使某个节点的默克尔树被攻击篡改,其他节点的默克尔树依然是正确的,黑客无法让全网节点都接受被篡改的默克尔根,因此默克尔树在区块链中是非常安全的。
总结:默克尔树是区块链信任体系的“隐形骨架”
回过头看,默克尔树在区块链中的作用,本质上是解决了“海量数据如何高效验证与防篡改”的核心难题。它通过树形结构和哈希算法的结合,既实现了数据的不可篡改,又降低了节点的校验成本,还支撑了交易的可追溯性,这三大能力共同构成了区块链去中心化信任的技术基础。
很多人惊叹于区块链的神奇,却忽略了默克尔树这样的“底层英雄”。没有默克尔树,区块链可能还是一个只能在实验室里运行的技术概念,无法实现大规模商业化应用。随着区块链技术的不断发展,默克尔树也在不断演化,出现了默克尔 Patricia 树、默克尔前缀树等改进版本,但它“保障数据安全、提升验证效率”的核心使命始终没有改变。
对普通人来说,了解默克尔树不是为了成为技术专家,而是为了更深刻地理解区块链“为什么可信”。当我们在使用比特币转账、查询区块链存证信息时,背后正是默克尔树在默默工作,用一行行代码筑牢每一份数据的信任防线。

下一篇
什么是链上现实极大主义?链上现实极大主义如何改变我们的生活
-

- 区块链百科
- 2024-10-15 12:18:58
- 11403
- 链上现实极大主义是一种新兴的加密文化趋势,它预示着人类对现实与虚拟理解的深刻转变。通过区块链技术,链上现实极大主义主张虚拟世界可以超越物理世界的局限,成为一个持久且可信的现实。本文分析了这一概念的技术基础,探讨了它对人类社会的潜在影响,并展望了链上现实极大主义在游戏、大规模应用以及精神自由方面的未来。
24小时热点

热点专题


 2445382