比特币如何实现去中心化交易?底层逻辑全拆解:从 P2P 网络到区块链共识
-
目录比特币去中心化交易通过 “P2P 分布式网络 + 密码学验证 + 区块链共识机制” 的三重架构,彻底抛弃中心化中介,让交易在全球节点间直接完成 —— 无需银行、交易所等第三方背书,仅依靠代码规则与全网算力保障交易的真实性、安全性和唯一性。这种 “无需信任的信任机制”,是比特币从概念走向落地的核心支撑。接下来,我们将从网络基础、身份验证、交易确认、账本同步等关键环节,一步步拆解其去中心化交易的完整流程与技术细节。
比特币去中心化交易通过 “P2P 分布式网络 + 密码学验证 + 区块链共识机制” 的三重架构,彻底抛弃中心化中介,让交易在全球节点间直接完成 —— 无需银行、交易所等第三方背书,仅依靠代码规则与全网算力保障交易的真实性、安全性和唯一性。这种 “无需信任的信任机制”,是比特币从概念走向落地的核心支撑。接下来,我们将从网络基础、身份验证、交易确认、账本同步等关键环节,一步步拆解其去中心化交易的完整流程与技术细节。

一、P2P 分布式网络:去中心化的物理基础
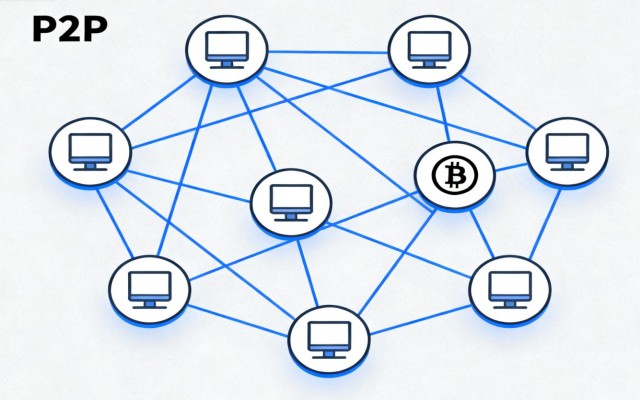
比特币交易的去中心化,首先建立在 “无中心节点控制” 的网络架构上,这是它与传统金融交易最本质的区别。
比特币网络由全球数十万个自愿参与的节点组成,这些节点分布在不同国家和地区,通过互联网形成一张去中心化的 P2P 网络。没有任何一个节点能控制整个网络,也不存在 “核心服务器” 或 “管理机构”—— 即使部分节点离线、故障或被攻击,剩余节点仍能正常运行,确保交易网络永不宕机。
这种架构带来两个关键优势:一是抗审查性,任何机构都无法通过关闭中心节点来阻止比特币交易,资金转移无需经过任何国家或机构的许可;二是高冗余性,交易信息会同步广播到全网所有在线节点,不存在 “单点故障” 导致的交易丢失风险。当用户发起一笔交易时,信息会以最快速度在节点间传播,通常几分钟内就能覆盖全网 90% 以上的节点,为后续的交易确认奠定基础。
二、密码学核心:匿名身份与交易签名的信任保障
去中心化交易的核心难题是 “如何在互不信任的双方之间,证明交易的合法性”,比特币通过成熟的密码学技术完美解决了这一问题。
用户在比特币网络中的身份并非真实姓名,而是一串由随机算法生成的公钥哈希(即比特币地址),这种设计保障了交易的匿名性 —— 外界无法通过地址关联到用户的真实身份,但所有交易记录又公开可查,实现 “匿名且透明” 的平衡。每个用户会同时拥有一对密钥:公钥(相当于银行账号,可公开给他人收款)和私钥(相当于银行卡密码,需严格保密),交易的合法性完全依赖私钥的数字签名。
当用户发起交易时,需要用私钥对交易信息(包括付款地址、收款地址、交易金额)进行加密签名。全网节点收到交易信息后,会通过对应的公钥验证签名的有效性:只有私钥对应的签名才能通过验证,证明这笔交易是账户所有者的真实意愿,而非伪造或盗用。这种 “非对称加密” 技术,确保了 “只有私钥持有者才能动用账户资产”,从技术上杜绝了盗刷、伪造交易等风险,无需第三方机构验证身份。
三、UTXO 模型:杜绝双重支付的核心设计
去中心化交易最棘手的问题是 “双重支付”—— 如何防止用户将同一笔比特币同时转给两个人。比特币通过独特的 UTXO(未花费交易输出)模型,从根本上杜绝了这一漏洞。
UTXO 可以理解为 “比特币的最小所有权单位”,每一笔比特币交易的本质,都是将之前未花费的交易输出(即 UTXO)作为输入,重新分配给新的收款地址,形成新的 UTXO。比如用户 A 收到 1 枚比特币,这笔比特币会以 UTXO 的形式记录在区块链上,标注归属 A 的地址;当 A 将 0.5 枚比特币转给 B 时,系统会将这 1 枚 UTXO 拆分:0.5 枚作为新 UTXO 归属 B,剩余 0.5 枚作为 “找零” 归属 A,整个过程中,每一笔 UTXO 都只能被使用一次。
全网节点在验证交易时,会实时查询该 UTXO 是否已被使用:如果某笔交易的输入 UTXO 已经被其他交易消耗,那么这笔交易就会被判定为无效,不会被节点确认。这种设计从账本逻辑上杜绝了双重支付的可能 —— 同一笔比特币的所有权的转移,必须基于上一次的交易记录,形成一条不可篡改的所有权链条,确保每一枚比特币都能被准确追溯,不会被重复使用。
 四、区块链与 PoW 共识:去中心化的交易确认机制
交易发起后,如何让全网节点达成共识 “认可这笔交易有效”?比特币通过 “区块链账本 + PoW 工作量证明” 机制,实现了去中心化的交易确认。
比特币的账本并非集中存储,而是以 “区块” 为单位,按时间顺序串联成一条不可篡改的区块链。每个区块包含三部分核心信息:前一个区块的哈希值(确保区块按顺序链接,无法篡改历史)、一段时间内的全网交易记录(包括新发起的交易)、以及矿工通过算力计算出的随机数(nonce)。
矿工的核心工作就是 “争夺记账权”:他们需要投入大量算力,不断尝试不同的随机数,直到找到一个能让区块哈希值满足特定条件(前若干位为 0)的解。这个过程被称为 “挖矿”,难度极高 —— 以 2025 年的算力水平,平均需要 10 分钟才能有一名矿工成功找到解,获得记账权。
当矿工成功打包区块并广播到全网后,所有节点会验证区块的合法性:包括交易签名是否有效、UTXO 是否未被使用、区块哈希是否符合要求等。验证通过后,所有节点会同步更新自己的区块链账本,将新区块添加到链尾,这笔交易也就正式完成确认。由于挖矿需要巨大的算力成本,任何试图篡改交易记录的行为,都需要掌控全网 51% 以上的算力(即 51% 攻击),其成本远高于可能获得的收益,因此从经济上杜绝了恶意篡改的可能。
五、账本同步:确保全网数据一致的关键流程
去中心化网络中,部分节点可能因离线、延迟等原因导致账本不同步,比特币通过 “最长链优先” 原则和强制同步机制,确保全网节点维护的是同一本 “唯一账本”。
新节点加入网络时,首先会从相邻的正常节点下载完整的区块链账本,直到同步到最新区块,才能参与交易和挖矿。对于在线节点而言,当收到新的区块广播时,会自动与本地账本比对:如果新区块的链长比本地账本更长(即包含更多的交易记录和挖矿算力投入),就会以新的长链为准,更新本地账本;如果出现两条长度相同的链(极小概率的分叉),节点会暂时保留两条链,直到有新的区块被挖出,延长其中一条链,此时所有节点会自动切换到更长的链上,较短的链则被废弃,其上的交易记录也会重新进入待确认队列。
这种 “最长链优先” 的规则,本质是 “算力投票”—— 更长的链意味着投入了更多的挖矿算力,代表了全网多数节点的共识,因此成为唯一合法的账本。这一机制确保了无论节点何时上线、网络延迟如何,最终都会收敛到同一本一致的账本,避免了去中心化网络中的 “账本混乱” 问题。
 六、技术迭代:二层网络与协议升级优化交易体验
早期比特币交易存在 “确认慢、手续费高” 的问题,随着技术迭代,二层网络和协议升级正在不断优化去中心化交易的实用性。
2021 年的 Taproot 升级优化了交易脚本的灵活性,让复杂交易的验证更高效,同时提升了隐私性;而闪电网络作为最成熟的二层解决方案,通过 “链下通道” 实现了小额交易的即时确认。闪电网络的核心逻辑是:用户之间可以建立离线交易通道,多次小额交易在通道内完成,仅在通道开启和关闭时将最终余额记录在比特币主链上。这种设计大幅提升了交易速度(毫秒级确认)、降低了手续费(几乎零成本),同时不牺牲主链的去中心化安全性,让比特币具备了日常小额支付的实用价值。
此外,钱包技术的升级也降低了去中心化交易的门槛。从早期的软件钱包到硬件钱包、多签钱包,安全性和易用性不断提升,普通用户无需理解复杂的技术原理,只需通过钱包 App 就能轻松发起和接收比特币交易,让去中心化交易走进了大众视野。
七、现实挑战:去中心化与实用性的平衡难题
比特币的去中心化交易并非完美无缺,仍面临着技术、效率和监管层面的多重挑战。
交易效率仍是核心痛点:比特币主链每 10 分钟才能生成一个区块,每个区块的交易容量有限(约 2000-3000 笔),导致高峰期交易拥堵,手续费飙升。尽管闪电网络等二层方案缓解了这一问题,但大规模普及仍需时间,且二层网络的去中心化程度略低于主链,存在一定的信任风险。
挖矿的能源消耗也备受争议:比特币挖矿需要消耗大量电力,2025 年全网算力已突破 400 EH/s,每年耗电量约占全球总用电量的 0.5%,被批评为 “高耗能的数字游戏”。虽然部分矿场开始使用水电、风电等清洁能源,但能源消耗仍是其去中心化机制无法回避的代价。
监管风险同样不可忽视:不同国家对比特币交易的态度差异巨大,部分国家禁止比特币交易,部分国家则在规范监管。尽管比特币交易本身具有抗审查性,但用户的出入金渠道、交易平台仍可能受到监管限制,影响其实际使用场景。
 结语
比特币的去中心化交易,是人类首次通过技术手段实现 “无需第三方信任的价值转移”,其核心逻辑是 “用代码规则替代中心化机构,用全网算力保障交易安全”。从 P2P 网络的分布式架构,到密码学的身份验证,再到区块链的共识机制和 UTXO 的防双重支付设计,每一个环节都围绕 “去中心化” 展开,共同构建了一个透明、安全、抗审查的交易体系。
它的意义不仅在于创造了一种新的数字货币,更在于证明了 “去中心化的价值交换” 是可行的 —— 当交易不再依赖银行、政府等中心化机构,当信任可以通过技术和共识建立,人类的金融体系就有了新的可能性。尽管比特币的去中心化交易仍面临效率、能耗、监管等挑战,但随着技术的持续迭代,它正在不断优化升级。
对于普通用户而言,理解比特币去中心化交易的底层逻辑,不仅能更好地认识这一数字资产,也能更清晰地看到区块链技术的核心价值。未来,去中心化交易可能会在更多领域得到应用,而比特币的探索,无疑为这一方向奠定了坚实的基础。

下一篇
比特币价值从何而来?2025 深度解析:稀缺性、共识与生态的三重支撑
-

- 区块链百科
- 2025-11-30 10:55:03
- 64544
- 比特币的价值来源,是技术、经济、共识、生态与现实需求的多重共振。代码构建的绝对稀缺性是其价值基石,全球认同的 “数字黄金” 叙事是其价值核心,持续完善的生态网络是其价值护城河,而抗通胀、避险、资产配置等现实需求则为其价值提供了刚性支撑。 它既不是 “庞氏骗局”,也不是 “金融革命的圣杯”,而是数字时代人类对更公平、透明价值体系的一次探索。比特币的价值最终取决于共识的可持续性 —— 当全球对去中心化价值存储的需求依然存在,当技术持续迭代优化,当生态网络不断完善,其价值便会持续存在。 未来,随着监管框架的清晰化、技术的成熟化、应用场景的多元化,比特币可能会从 “小众资产” 逐渐成为全球金融体系的重要补充。但我们也需清醒认识到,其价格波动极大,投机属性依然强烈,普通用户应理性看待其投资价值,在充分了解风险的前提下谨慎参与。比特币的价值探索之路,本质上也是人类对数字时代价值本质的思考之路,这或许才是它最珍贵的价值所在。
24小时热点


热点专题


 2445382