什么是区块链的哈希函数?它如何保证数据不可篡改?
-
目录
区块链的哈希函数是一种特殊类型的数学函数,其核心特性在于能够将任意长度的输入数据转换为固定长度的唯一输出值(即哈希值),并通过单向性、抗碰撞性和雪崩效应等机制,为区块链系统提供数据完整性和不可篡改性保障。其不可篡改性来源于哈希值对输入数据的极端敏感性——任何微小的数据变动都会导致完全不同的哈希结果,同时由于单向性特征,无法通过哈希值反推出原始数据。
核心机制:哈希函数的数学本质
确定性与单向性的双重约束
哈希函数具备确定性特征,即相同输入必然产生相同输出,这确保了数据验证的可重复性。同时,其单向性(pre-image resistance)要求从哈希值反推原始输入在计算上不可行。这种特性基于密码学难题,如SHA-256算法利用模运算和非线性变换构建复杂映射关系,使得逆向求解需要穷举所有可能输入,从而形成计算壁垒。
抗碰撞性与雪崩效应的技术实现
抗碰撞性(collision resistance)要求几乎不可能找到两组不同输入产生相同哈希值。现代区块链系统采用的SHA-256或Keccak-256算法通过扩大输出空间(256位长度)使碰撞概率趋近于零。雪崩效应(avalanche effect)则确保输入数据的任何微小变化(如改变一个比特)都会导致输出哈希值50%以上的比特位发生变化,这种扩散特性通过多轮置换和混淆操作实现。
不可篡改性的技术根源
数据链式结构的哈希锁定
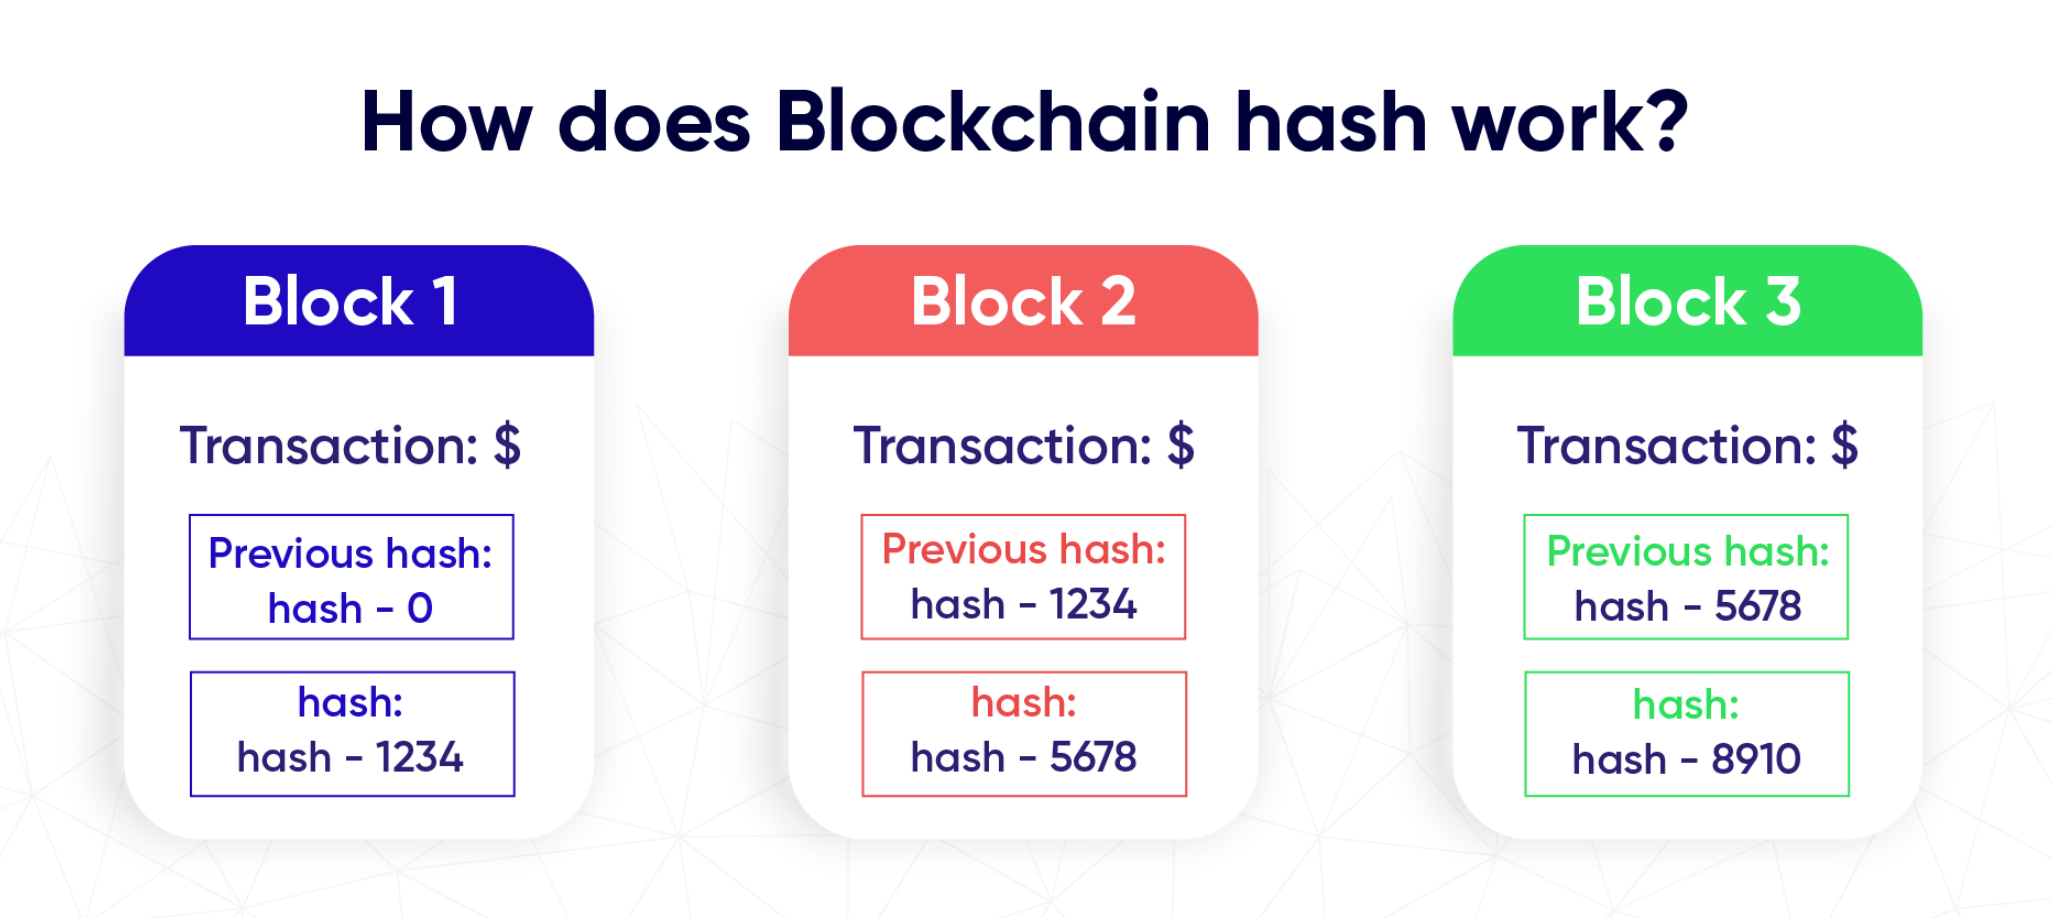
区块链通过将每个区块头包含前一区块哈希值的方式构建链式结构。若攻击者试图修改某个历史区块的数据,该区块的哈希值将发生变化,导致后续所有区块的前向哈希值验证失败。这种级联失效机制使得篡改需要同时修改所有后续区块的哈希值,其计算成本随链长呈指数级增长。
Merkle树的完整性验证体系
在区块内部,交易数据通过Merkle树结构进行层级哈希处理。每个叶节点为单个交易的哈希值,非叶节点通过组合下层哈希值进行二次哈希运算。最终生成的Merkle根哈希存储在区块头中,任何交易数据的修改都会导致Merkle根哈希变动,从而被全网节点快速检测到。
区块链中的多层防护体系
与数字签名的协同作用
哈希函数与非对称加密技术形成互补:交易发起方首先对原始数据计算哈希值,再使用私钥对哈希值进行签名。验证方通过公钥解密签名获得原始哈希值,并独立计算交易数据的哈希值进行比对。这种双重验证机制既保障了数据完整性,又实现了身份认证。
共识机制的算力约束
工作量证明(PoW)等共识机制要求矿工对区块头哈希值进行哈希计算竞赛,使得篡改需要掌握超过51%的全网算力。即使攻击者成功修改某个区块,其生成的替代链必须超过诚实链的长度才能被接受,这在现实算力分布下几乎不可实现。
哈希函数演进与量子计算挑战
当前主流哈希算法基于经典计算模型设计,但量子计算机可能通过Grover算法将暴力破解复杂度降低至平方根级别。为此,NIST已启动SHA-3的标准化进程,其采用的Keccak算法具备可调节输出长度等特性,可通过增加哈希位数(如扩展到512位)来抵御量子计算威胁。
这种多维度的技术架构使区块链的哈希函数超越了单纯的数据摘要功能,成为构建分布式信任体系的数学基石。其不可篡改性并非源于单一技术特性,而是确定性数学规则、密码学原理与共识机制共同作用的结果。
- 区块链哈希函数 不可篡改性 链式结构 Merkle树 共识机制

下一篇
什么是时间戳?它如何在区块链中证明存在性?
-

- 区块链百科
- 2025-09-13 15:49:44
- 17841
- 文章解析区块链时间戳的定义、密码学构造及区块链集成机制,阐述其通过哈希链与共识实现存在性证明的路径,对比传统技术局限,展望跨链协议、量子抗性等2025年技术突破及演进方向。
24小时热点



热点专题


 2445382