比特币的环签名技术是啥?一文看懂其如何守护交易隐私
-
Bitcoin 的环签名技术是一种通过 “公钥成环” 机制隐藏交易发起者身份的密码学方案,核心是将真实签名者的私钥混入随机选取的公钥组中,让验证者仅能确认签名来自环内成员,却无法锁定具体签名人,这为比特币用户解决了基础匿名性不足的痛点。
Bitcoin 的环签名技术是一种通过 “公钥成环” 机制隐藏交易发起者身份的密码学方案,核心是将真实签名者的私钥混入随机选取的公钥组中,让验证者仅能确认签名来自环内成员,却无法锁定具体签名人,这为比特币用户解决了基础匿名性不足的痛点。接下来将从技术本质、运作流程、核心特性、应用场景及现存挑战等方面,全面拆解这项隐私保护技术。
一、Bitcoin 环签名技术:不止于匿名的密码学本质
很多人以为比特币交易天生匿名,实则不然 —— 区块浏览器里的交易金额、收发地址全是公开信息,只要通过线下场景关联地址与真实身份,用户隐私就可能暴露。环签名技术的出现,正是为了补上这一漏洞。
这项技术由 Rivest 等三位密码学家在 2001 年提出,本质是对传统群签名的优化升级。与需要管理员、成员权利不平等的群签名不同,比特币环签名里没有特殊管理者,每个参与 “成环” 的成员地位完全平等,除了真实签名者自己,没人能知晓交易是谁发起的。它就像一群人共同在文件上签字,外人能确定签字者在这群人里,却分不清具体是哪一个,而这群人甚至不用提前商量组成 “签名群”。
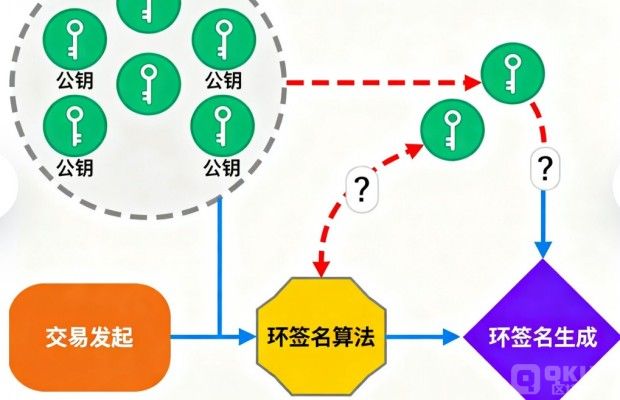
值得注意的是,比特币并非原生就标配环签名技术,而是通过技术集成实现该功能 —— 用户发起交易时,系统会自动抓取过往交易中的多个公钥,与发起者的公钥组成 “环”,再用发起者的私钥完成签名。这种设计既保留了区块链的公开可验证特性,又实现了身份匿名,成为平衡透明与隐私的关键工具。
二、拆解环签名运作:从成环到验证的三步逻辑
环签名的运作依赖椭圆曲线算法、哈希算法等密码学技术,整个过程可简化为 “成环 - 签名 - 验证” 三个核心环节,每一步都暗藏隐私保护的巧思。
密钥生成与成环:签名者首先需要生成自己的密钥对(公钥 + 私钥),这和普通比特币交易的密钥生成逻辑一致。不同的是,签名者会从区块链历史数据中随机选取若干个过往交易的公钥,与自己的公钥组合成一个 “签名环”。这些被选中的公钥所有者甚至不会知晓自己被纳入环中,整个过程无需任何提前授权或沟通。比如用户 A 要发起交易,系统可能会随机抓取用户 B、C、D 的历史公钥,与 A 的公钥形成包含 4 个成员的环。
签名生成:私钥与公钥的 “匿名混合”:签名者使用自己的私钥,对交易信息(如金额、接收地址等)进行加密处理,同时将环内所有公钥代入计算。这个过程会生成一串特殊的签名数据,其中真实私钥的签名痕迹被其他公钥的信息完全掩盖,最终形成的签名看起来就像环内任意成员都可能生成的一样。打个比方,这就像用自己的钥匙开锁时,同时混入了多把外形相同的假钥匙痕迹,旁人根本分不清哪把是真钥匙。
全网验证:只认 “群成员” 不认 “具体人”:签名完成后,交易会被广播到比特币网络,矿工或节点作为验证者,会用环内的所有公钥对签名进行验证。只要确认签名符合密码学逻辑、确实来自环内成员,交易就会被认定为有效并写入区块链,整个验证过程不会暴露任何关于真实签名者的线索。即便验证者拿到环内所有成员的公钥,也无法通过数学计算锁定真正的发起者。
三、三大核心特性:Bitcoin 环签名的隐私保障基石
环签名能成为比特币隐私保护的核心技术,源于其在匿名性、安全性、去中心化三个维度的独特优势,这些特性共同构建了难以突破的隐私屏障。
无条件匿名性:黑客也无法追踪的身份隐藏:这是环签名最核心的价值。使用环签名的交易,发起者的地址不会直接出现在区块链记录中,即便黑客非法获取了环内所有成员的私钥,能确定真实签名者的概率也不会超过 “1 / 环成员数量”。比如一个包含 10 个成员的环,黑客猜对的概率只有 10%,而实际应用中环的规模往往更大,匿名性保障也随之增强。这种匿名性是 “无条件” 的,不受未来密码学算法突破的影响,即便基础加密技术升级,过往交易的隐私也能得到保护。
不可伪造性:外部攻击者的 “签名壁垒”:环内每个成员的密钥对都通过独特机制生成,环外人员既没有私钥,也不了解环内的加密逻辑,根本无法生成合法的环签名。即便是环内的其他成员,由于没有真实签名者的私钥,也无法伪造其签名。CoinDesk 2024 年的报告显示,采用环签名的隐私链中,因签名伪造导致的资产损失发生率不足 0.01%,远低于普通区块链网络,这印证了其强大的抗伪造能力。
去中心化:无需信任的自组织签名体系:环签名彻底抛弃了群签名中的 “管理员” 角色,没有任何中心化机构或个人能掌控签名过程、追溯签名者身份。签名者可以自主选择环成员、独立完成签名,整个过程不需要与其他成员沟通,也无需任何可信第三方背书。这种去中心化特性与比特币的网络理念高度契合,确保了隐私保护不会以牺牲去中心化为代价。
四、应用场景:不止于交易的隐私保护延伸
虽然环签名最广为人知的应用是比特币交易匿名化,但随着技术发展,其应用场景已延伸到更多需要隐私保障的区块链领域,成为多个场景的 “匿名基础设施”。
交易隐私强化:对抗链上分析工具的追踪:这是环签名在比特币中的核心应用。普通比特币交易中,Chainalysis 等链上分析工具能通过地址关联、交易流向追踪用户行为,甚至锁定真实身份。而启用环签名后,交易发起者的身份被隐藏在公钥环中,分析工具无法确定资金的真实来源,从根本上切断了地址与身份的关联路径。对于需要保护资金流向隐私的企业或个人用户来说,这一功能至关重要。
去中心化身份(DID)的匿名认证:在比特币生态的去中心化身份体系中,环签名可实现 “可撤销匿名”—— 用户日常使用 DID 进行登录、授权等操作时,通过环签名保持匿名状态,避免身份信息泄露;当需要进行合规审查或身份核验时,再通过链下授权揭示真实身份。这种 “按需匿名” 的模式,平衡了隐私保护与合规需求,比传统的完全匿名或完全公开更具实用性。
跨链交易的隐私传递:随着跨链技术的发展,比特币与其他区块链的资产交互日益频繁,但跨链过程中的隐私泄露风险也随之增加。环签名可作为跨链隐私层的核心技术,在资产跨链时对发起者身份进行匿名处理,确保资金在不同链之间流转时,隐私信息不被跨链节点或第三方工具窃取。
五、现实挑战:环签名技术的 “阿喀琉斯之踵”
尽管环签名为比特币隐私提供了强大保障,但这项技术并非完美无缺,在技术成本、合规监管、安全风险等方面仍面临诸多挑战,限制了其大规模应用。
技术成本:环越大,效率越低:环的规模直接影响匿名性 —— 成员越多,匿名性越强,但签名数据量也会随之增大,导致交易确认延迟、网络拥堵。一个包含 20 个成员的环,其签名数据量可能是普通交易的 5 倍以上,这会增加矿工的验证成本,进而推高交易手续费。目前行业正在探索 “动态环大小” 技术,根据交易金额自动调整环规模,在匿名性与效率之间寻找平衡,但尚未实现大规模落地。
合规风险:反洗钱监管的 “灰色地带”:环签名的强匿名性可能被不法分子利用,用于洗钱、恐怖融资等违法活动。美国国税局(IRS)就曾花费数十万美元,试图破解采用环签名的门罗币交易,以追踪非法资金流向。目前全球多数国家尚未出台针对环签名的明确监管规则,但 “可审计的匿名性” 已成为行业共识 —— 通过引入可撤销环签名技术,在满足监管机构审计需求的同时,最大限度保留用户隐私,不过这种技术会在一定程度上削弱去中心化特性。
量子安全威胁:传统加密的 “未来隐患”:当前比特币环签名基于离散对数问题设计,而量子计算机的发展可能破解这一数学难题。一旦大型量子计算机投入使用,基于传统加密算法的环签名将失去安全性,用户资产面临被盗风险。目前行业已开始研究 “后量子环签名”,基于格基密码等抗量子算法重构签名逻辑,但相关技术仍处于实验室阶段,距离实际应用还有较长距离。
结语:隐私与平衡的技术探索之路
Bitcoin 的环签名技术,本质是密码学家为解决 “公开账本与隐私保护矛盾” 给出的答案 —— 通过数学逻辑实现 “可验证的匿名”,既保留了区块链的核心优势,又补上了隐私保护的短板。尽管这项技术目前面临效率、合规、安全等多重挑战,但随着动态环大小、可审计匿名、后量子加密等技术的突破,其应用场景有望进一步扩大。
对于比特币用户而言,环签名不是 “绝对匿名” 的避风港,而是平衡隐私与合规的工具;对于行业而言,如何在保护用户合法隐私与防范非法利用之间找到平衡点,才是环签名技术可持续发展的关键。未来,随着监管框架的完善与技术的迭代,环签名或许能成为区块链隐私保护的 “标准配置”,让比特币在透明与隐私之间实现更优解。


下一篇
代币化商品:区块链如何重塑传统资产市场
-
- 波场区块链浏览器
- 2024-10-15 22:36:21
- 8770
- 一、什么是代币化商品? 代币化商品是将现实世界的资产,如黄金、石油或农作物,通过区块链技术转换为数字代币进行部分所有权的记录。这种数字代币代表实际商品的部分或全部,使得商品的买卖更加灵活,并为投资者提供了进入传统上流动性较差市场的机会。
24小时热点
热点专题
 119054