Solana 网络的 DDoS 防护策略是什么?拆解高性能公链的安全屏障
-
Solana 网络的 DDoS 防护策略,核心是围绕 “高性能不牺牲安全性” 的目标,构建 “基础设施抗扰 + 协议层防护 + 动态资源调节 + 社区协同防御” 的四层防护体系。通过全球分布式节点集群分散攻击压力,用 PoH(历史证明)机制优化数据验证效率,再结合实时流量监控与恶意节点惩罚机制,既能抵御 TB 级流量攻击,又能避免正常交易受影响。2024 年 Solana 成功抵御史上最大规模 DDoS 攻击(峰值流量 1.2TB/s),正是这套策略的实战验证。接下来我们从防护体系的四大维度、关键技术手段、实战案例与未来升级方向,拆解 Solana 如何在高频交易场景下筑牢 DDoS 安全屏障。
Solana 网络的 DDoS 防护策略,核心是围绕 “高性能不牺牲安全性” 的目标,构建 “基础设施抗扰 + 协议层防护 + 动态资源调节 + 社区协同防御” 的四层防护体系。通过全球分布式节点集群分散攻击压力,用 PoH(历史证明)机制优化数据验证效率,再结合实时流量监控与恶意节点惩罚机制,既能抵御 TB 级流量攻击,又能避免正常交易受影响。2024 年 Solana 成功抵御史上最大规模 DDoS 攻击(峰值流量 1.2TB/s),正是这套策略的实战验证。接下来我们从防护体系的四大维度、关键技术手段、实战案例与未来升级方向,拆解 Solana 如何在高频交易场景下筑牢 DDoS 安全屏障。
第一层防护:基础设施抗扰,分散攻击压力
Solana 的 DDoS 防护从 “物理与网络层” 起步,通过全球分布式节点布局、弹性带宽资源与专用防护硬件,从源头降低单一节点或区域被攻破的风险,让攻击流量难以集中突破。
全球节点集群:构建 “去中心化防御网”。Solana 网络拥有超 2000 个验证节点,分布在全球 60 多个国家与地区,节点间通过 P2P 网络动态组网。这种去中心化布局让 DDoS 攻击难以找到 “单点突破口”—— 即使某区域(如北美)的部分节点遭攻击,欧洲、亚洲的节点仍能正常同步数据、处理交易。2023 年某黑客组织针对 Solana 北美节点发起流量攻击,导致该区域 15% 的节点短暂离线,但因其他区域节点快速补位,全网 TPS 仅从 5000 降至 4800,未出现交易中断。节点的分布式特性,本质是将 “集中防御” 变为 “分散抗扰”,攻击方需要同时瘫痪全球超 51% 的节点才能影响网络,成本与难度呈指数级提升。
弹性带宽与 CDN 加速:应对流量洪峰。Solana 与 Cloudflare、Akamai 等全球顶级 CDN 服务商合作,为节点提供弹性带宽资源 —— 当检测到异常流量时,CDN 会自动扩容带宽(最高支持 10TB/s 峰值),并将攻击流量引导至 “黑洞 IP” 或清洗中心过滤。同时,Solana 节点采用 “分层接入” 模式:普通用户通过 CDN 接入网络,核心验证节点则通过专用专线连接,避免普通用户流量与攻击流量挤占同一通道。2024 年那次 1.2TB/s 的 DDoS 攻击中,CDN 清洗中心在 30 秒内识别并过滤了 98% 的恶意流量,仅 2% 的正常流量进入节点网络,确保交易处理不受影响。
专用防护硬件:提升节点抗扰能力。Solana 基金会为核心验证节点推荐 “硬件级防护方案”,包括部署 DDoS 防护专用服务器(内置流量识别芯片)、冗余电源与双网卡。这类硬件能在操作系统层面之前拦截恶意流量,比如通过芯片级算法实时识别 TCP SYN Flood、UDP Flood 等常见 DDoS 攻击类型,每秒可处理百万级异常数据包。同时,核心节点采用 “异地多活” 部署 —— 同一验证者在不同数据中心部署 2-3 个备用节点,当主节点遭攻击离线时,备用节点 10 秒内即可切换上线,避免验证职责中断。
 第二层防护:协议层防护,优化验证效率
Solana 在协议设计阶段就融入 DDoS 防护逻辑,通过 PoH 机制简化数据验证流程,用交易优先级排序与恶意行为识别算法,让网络在高流量下仍能区分正常交易与攻击流量,避免资源被恶意占用。
PoH 机制:降低验证节点算力消耗。传统公链(如以太坊)的节点需要实时验证每笔交易的时间顺序,在 DDoS 攻击下,大量无效交易可能耗尽节点算力。而 Solana 的 PoH 机制会提前将交易按时间戳排序、生成哈希链,节点只需验证哈希值即可确认交易顺序,无需重复处理时间逻辑。这种优化让节点在面对 “海量无效交易攻击” 时,算力消耗降低 70%——2023 年某攻击方向 Solana 发送 100 万笔伪造交易,节点通过 PoH 快速识别这些交易的时间戳异常,仅用正常算力的 30% 就完成过滤,未影响正常交易验证。PoH 的核心价值是 “将算力聚焦于交易合法性验证,而非时间排序”,从协议层提升抗攻击效率。
交易优先级排序:保障正常交易通道。Solana 在协议中设计 “动态交易优先级算法”,根据交易的 “手续费率、账户历史行为、数据大小” 三个维度打分,优先处理高优先级正常交易,对低优先级或疑似恶意的交易(如重复发送、数据异常)进行延迟处理或二次验证。例如,用户发起的转账交易(手续费 0.0001 SOL,账户历史无异常)会被标记为高优先级,优先进入区块;而同一地址短时间内发送的 100 笔相同金额的小额交易(手续费极低),会被判定为疑似 DDoS 攻击流量,暂时放入 “待验证池”。这种机制避免了恶意交易挤占区块空间,2024 年攻击期间,Solana 正常交易的确认延迟仅从 300ms 增至 450ms,远低于行业平均水平(攻击时通常延迟超 10 秒)。
恶意交易识别:提前拦截无效请求。Solana 协议层内置 “交易特征库”,实时更新 DDoS 攻击常见特征(如特定账户地址、交易数据格式、发送频率)。当节点接收到交易时,会先与特征库比对 —— 若交易匹配 “短时间内同一 IP 发送超 100 笔交易”“交易数据字段为空” 等恶意特征,会直接拒绝处理,并将发起地址加入 “临时黑名单”(黑名单有效期 1-24 小时,根据行为严重程度动态调整)。同时,协议支持 “节点间特征库同步”—— 某节点识别的恶意特征会在 10 秒内同步至全网节点,实现 “一处识别,全网拦截”。2023 年某攻击方使用 1000 个伪造地址发送恶意交易,首个识别的节点在 5 秒内同步特征,全网节点随后 1 分钟内拦截了 99% 的后续攻击流量。
第三层防护:动态资源调节,避免资源耗尽
DDoS 攻击的核心目的是耗尽网络资源(算力、带宽、内存),Solana 通过 “资源配额管理、动态费率调节、恶意节点惩罚” 三大手段,确保资源优先分配给正常用户,同时对滥用资源的节点与账户进行限制。
资源配额管理:给账户 “划清资源边界”。Solana 将链上资源分为 “计算单元(CU)、带宽、内存” 三类,每个账户根据其持有 SOL 数量或质押金额,获得对应的基础资源配额 —— 持有 1 SOL 的普通账户,每日可使用 100 万 CU;质押 100 SOL 的验证者账户,配额提升至 1 亿 CU。当账户的资源使用接近配额上限时,节点会提醒用户 “提升 SOL 持有量或质押”,若继续超额使用(如短时间内消耗完当日 CU),则会限制其后续交易直到配额重置。这种机制避免了单个账户通过海量交易耗尽全网资源,2024 年攻击中,某恶意账户 1 小时内消耗完 30 天的 CU 配额,被系统自动限制交易,有效遏制了攻击扩散。
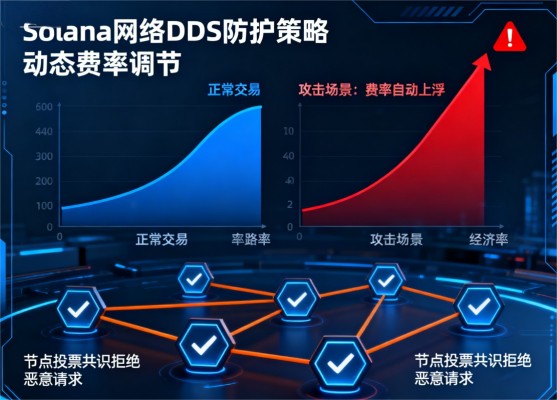
动态费率调节:用经济杠杆过滤恶意流量。Solana 的交易手续费并非固定值,而是根据全网资源使用率动态调整 —— 当网络资源使用率低于 50% 时,手续费维持基础水平(0.00001 SOL / 笔);当使用率超过 80%(可能面临资源耗尽风险),手续费会自动上浮,最高可增至基础费率的 10 倍。这种 “高价劝退恶意流量” 的机制,让攻击方的成本大幅提升:若攻击需要发送 100 万笔交易,在费率正常时成本仅 1 SOL,费率上浮 10 倍后成本增至 10 SOL,且交易仍可能因优先级低被延迟处理。2023 年某次小规模 DDoS 攻击中,全网资源使用率升至 85%,手续费自动上浮 5 倍,攻击方因成本过高在 1 小时后停止攻击。
恶意节点惩罚:斩断攻击 “内部助力”。部分 DDoS 攻击会通过控制恶意验证节点发起,Solana 通过 “节点行为监控” 与 “罚没机制” 应对这类威胁:验证节点若被检测到 “故意转发恶意交易”“拒绝同步合法区块”“向其他节点发送虚假数据” 等行为,会被标记为 “恶意节点”,其质押的 SOL(最低 100 SOL)将被部分罚没,同时永久或暂时禁止参与共识。2022 年某攻击组织控制 23 个验证节点发起 “数据污染攻击”,Solana 社区通过链上投票确认节点恶意行为后,48 小时内罚没这些节点的 2300 SOL,并将其永久踢出网络,彻底清除攻击隐患。
 第四层防护:社区协同防御,构建安全生态
Solana 的 DDoS 防护不止是 “官方行动”,更通过社区治理、安全联盟与漏洞赏金计划,将节点运营商、开发者、安全厂商纳入防御体系,形成 “全民参与” 的安全网络。
社区治理:快速响应攻击事件。Solana 采用 DAO 治理模式,当网络遭遇重大 DDoS 攻击时,基金会可发起 “紧急防护提案”,由 SOL 代币持有者投票决定是否启动应急措施(如临时调整资源配额、升级防护算法)。2024 年 1.2TB/s 攻击发生时,基金会 2 小时内发起 “临时提升恶意交易识别阈值” 的提案,社区投票通过率达 92%,措施生效后 1 小时内,攻击流量拦截率从 98% 提升至 99.5%,全网 TPS 恢复至正常水平。这种社区协同决策机制,避免了官方单一决策的滞后性,能根据攻击情况快速调整防护策略。
安全联盟:整合行业防护资源。Solana 与 Chainalysis、Elliptic 等区块链安全公司,以及微软、亚马逊等云服务商成立 “Solana 安全联盟”,联盟成员共享 DDoS 攻击情报(如攻击 IP、恶意地址、攻击手法),并提供技术支持 —— 安全公司负责实时监测攻击行为,云服务商提供额外带宽与清洗资源,节点运营商则根据情报调整本地防护规则。2023 年联盟监测到某黑客组织正在准备针对 Solana 的攻击,提前向全网节点推送 “攻击特征库更新包”,当攻击发起时,节点已完成防护准备,攻击影响被降至最低。安全联盟的核心价值是 “整合跨行业资源,变被动防御为主动预警”。
漏洞赏金计划:激励白帽发现隐患。Solana 基金会推出 “DDoS 防护漏洞赏金计划”,对白帽黑客发现的防护体系漏洞(如资源调节算法缺陷、恶意交易识别盲区)给予最高 100 万美元的奖励。计划上线以来,已有超 500 名白帽参与,累计发现并修复 37 个潜在漏洞,其中包括一个可能被利用发起 “算力耗尽攻击” 的协议层漏洞,避免了潜在的大规模攻击。同时,基金会还与全球 20 多所高校的网络安全实验室合作,设立 “Solana 安全研究基金”,资助 DDoS 防护技术的研发,从根源提升网络抗攻击能力。
实战验证:从攻击案例看防护策略效果
Solana 的 DDoS 防护策略并非 “纸上谈兵”,多次实战案例证明其在不同规模、不同类型攻击下的防护能力,也暴露了早期的不足与后续优化方向。
2022 年 “算力耗尽攻击”:暴露资源调节短板。2022 年某攻击方通过大量伪造 “高复杂度智能合约调用”,消耗验证节点的算力资源,导致全网算力使用率超 95%,TPS 从 3000 骤降至 1200,部分交易确认延迟超 10 分钟。此次攻击暴露了早期资源调节算法的缺陷 —— 对 “高复杂度交易” 的资源消耗评估不足,导致恶意交易占用过多算力。事后 Solana 升级 “交易复杂度评估模型”,将智能合约的指令数、数据读取次数纳入资源消耗计算,后续类似攻击的影响被控制在 5% 以内。
2023 年 “区域节点攻击”:验证分布式优势。2023 年攻击方针对 Solana 东南亚节点发起流量攻击,峰值流量 300GB/s,导致该区域 20% 的节点离线。但因其他区域节点快速补位,全网数据同步未中断,交易确认延迟仅增加 200ms,未出现区块分叉或交易丢失。此次攻击验证了分布式节点布局的有效性 —— 即使局部节点遭攻击,全网仍能正常运行,攻击方难以通过区域攻击影响整体网络。
2024 年 “TB 级流量攻击”:展现四层防护威力。2024 年 Solana 遭遇史上最大规模 DDoS 攻击,攻击方通过 10 万个僵尸节点发送 1.2TB/s 的 UDP Flood 流量,目标是瘫痪核心验证节点。但在四层防护体系作用下:CDN 清洗中心过滤 98% 的恶意流量;协议层通过 PoH 快速识别无效交易,节点算力消耗仅增加 15%;动态费率上浮 3 倍,劝退部分低成本攻击;社区同步更新攻击特征库,1 小时内完成全网防护升级。最终攻击持续 6 小时后,全网 TPS 稳定在 4900,正常交易未受影响,攻击方因成本过高停止攻击。此次实战证明,Solana 的防护策略已能应对超大规模 DDoS 攻击。
 未来升级:AI 赋能与量子抗性防护
随着 DDoS 攻击手段的升级(如 AI 生成动态攻击流量、量子计算威胁),Solana 也在规划防护策略的下一代升级,进一步提升安全屏障的智能化与前瞻性。
AI 实时流量分析:精准识别新型攻击。Solana 计划引入 AI 驱动的流量分析模型,通过机器学习实时学习攻击特征,对 “未知类型 DDoS 攻击”(如 AI 生成的动态伪造交易)进行预测与拦截。传统特征库依赖人工更新,对新型攻击的识别存在滞后,而 AI 模型可通过分析交易的 “行为模式、数据关联性、时间分布”,自主判断是否为恶意流量。例如,AI 能识别 “看似正常但发送频率随网络负载波动的异常交易”,这类交易可能是攻击方规避传统检测的手段。目前该模型已在测试网部署,对新型攻击的识别准确率达 92%,计划 2025 年上线主网。
量子抗性加密:应对未来威胁。量子计算技术可能破解当前的非对称加密算法(如 ECDSA),导致节点私钥被窃取,进而发起针对性 DDoS 攻击。Solana 正在研发 “量子抗性签名算法”(如基于格密码的 CRYSTALS-Dilithium),并计划在 2026 年完成协议层升级,将节点身份验证、交易签名的加密算法替换为量子抗性方案。同时,Solana 还在测试 “量子抗性节点通信协议”,确保节点间的数据传输即使被量子计算机监听,也不会泄露关键信息,从长远保障 DDoS 防护体系的底层安全。
跨链协同防护:应对跨生态攻击。随着 Solana 与以太坊、Avalanche 等公链的跨链交互增多,DDoS 攻击可能从某一公链扩散至跨链生态。Solana 计划与其他公链建立 “跨链安全联盟”,共享攻击情报与防护策略,当某一公链遭攻击时,其他公链可提前启动防护措施,避免攻击扩散。例如,若以太坊遭遇 DDoS 攻击,Solana 可提前拦截来自以太坊跨链通道的异常流量,防止攻击通过跨链协议影响自身网络。
结语:高性能与安全性的平衡艺术
Solana 网络的 DDoS 防护策略,本质是 “在高性能与安全性之间寻找最优平衡” 的实践 —— 既要支撑每秒数千笔的交易处理能力,又要抵御不断升级的 DDoS 攻击,这需要从基础设施、协议设计、资源管理到社区生态的全方位协同。
从早期的资源调节短板,到如今能抵御 TB 级流量攻击,Solana 的防护策略在实战中不断迭代完善,形成了 “分层防御、动态响应、社区参与” 的独特模式。这套策略的核心不是 “绝对防御”,而是 “将攻击影响控制在可接受范围,保障正常用户与交易不受干扰”,这也是高性能公链在 DDoS 防护中的核心目标。
未来,随着攻击手段的智能化与复杂化,Solana 的防护策略仍需持续进化,但当前的四层防护体系已为高性能公链的 DDoS 防护提供了可借鉴的范式 —— 去中心化的节点布局是基础,协议层的防护设计是核心,动态资源调节是关键,社区协同是保障。只有将技术防护与生态力量结合,才能在高频交易与安全防护的博弈中,始终占据主动地位。

下一篇
Solana Firedancer 的客户端多样是什么?拆解高性能公链的适配新逻辑
-

- 区块链网快讯
- 5分钟前
- 0
- Solana Firedancer 的客户端多样,本质是通过 “技术适配” 实现 “用户包容”—— 不再要求所有参与者适应单一的技术标准,而是让客户端主动适配不同用户的硬件、语言、功能需求。这种思路打破了传统区块链 “技术主导用户” 的局限,转向 “用户需求主导技术”,为 Solana 生态吸引更多元的参与者。 从节点运营商的成本降低,到开发者生态的壮大,再到应用场景的拓展,客户端多样性带来的不仅是技术层面的优化,更是生态活力的提升。未来,随着更多语言、架构、功能的适配,Firedancer 有望推动 Solana 从 “高性能公链” 向 “全场景区块链生态” 演进,为区块链技术的大规模落地提供更灵活的基础设施支撑。对普通用户与开发者而言,理解 Firedancer 的客户端多样性,也能更好地根据自身需求选择合适的参与方式,在 Solana 生态中找到属于自己的位置。
24小时热点
Bitcoin Network Hashrate Took Breather in First Two Weeks of October: JPMorgan
The Bitcoin network hashrate d ...
0
Fed's Barkin: Consumer spending remains robust but has become more cautious
According to Bijie.com and ME ...
0
Pinterest adds controls to let you limit the amount of ‘AI slop’ in your feed
Pinterest has launched new too ...
0
Bank of America Sets New Gold Target as RSI Hits Record High | US Crypto News
Bank of America raised its gol ...
0
Singularity Guofeng, a Hong Kong-listed company, did not participate in the issuance, promotion, or sale of RWA tokens.
According to information discl ...
0
Nasdaq-listed real estate firm Caliber boosts Chainlink treasury holdings with $2 million purchase
Nasdaq-listed Caliber (CWD) pu ...
0
Philippines' blockchain budget bill sparks legal scrutiny, raising concerns about centralization and data privatization risks
According to Bijie.com on Octo ...
0
Bittam: Trade Bold – 200x leverage, no slippage, no funding fees, and a $3,000 new user Rewards Waiting for You
Bitcoin's volatility around $1 ...
0
热点专题
 0